Un certificat d’authenticité atteste, signé et daté, l’authenticité d’une œuvre ou d’un tirage. C’est un PDF d’archivage (PDF/A-2b) qui porte, intégré, un manifeste signé. La vérification, hors ligne dans Obscura Catalog ou à l’adresse de vérification imprimée sur le certificat, contrôle sa signature et l’accord de la page avec ses valeurs principales ; dans la bibliothèque qui l’a émis, Catalog compare en plus le fichier, à l’octet près, au PDF émis (voir Vérifier un PDF).
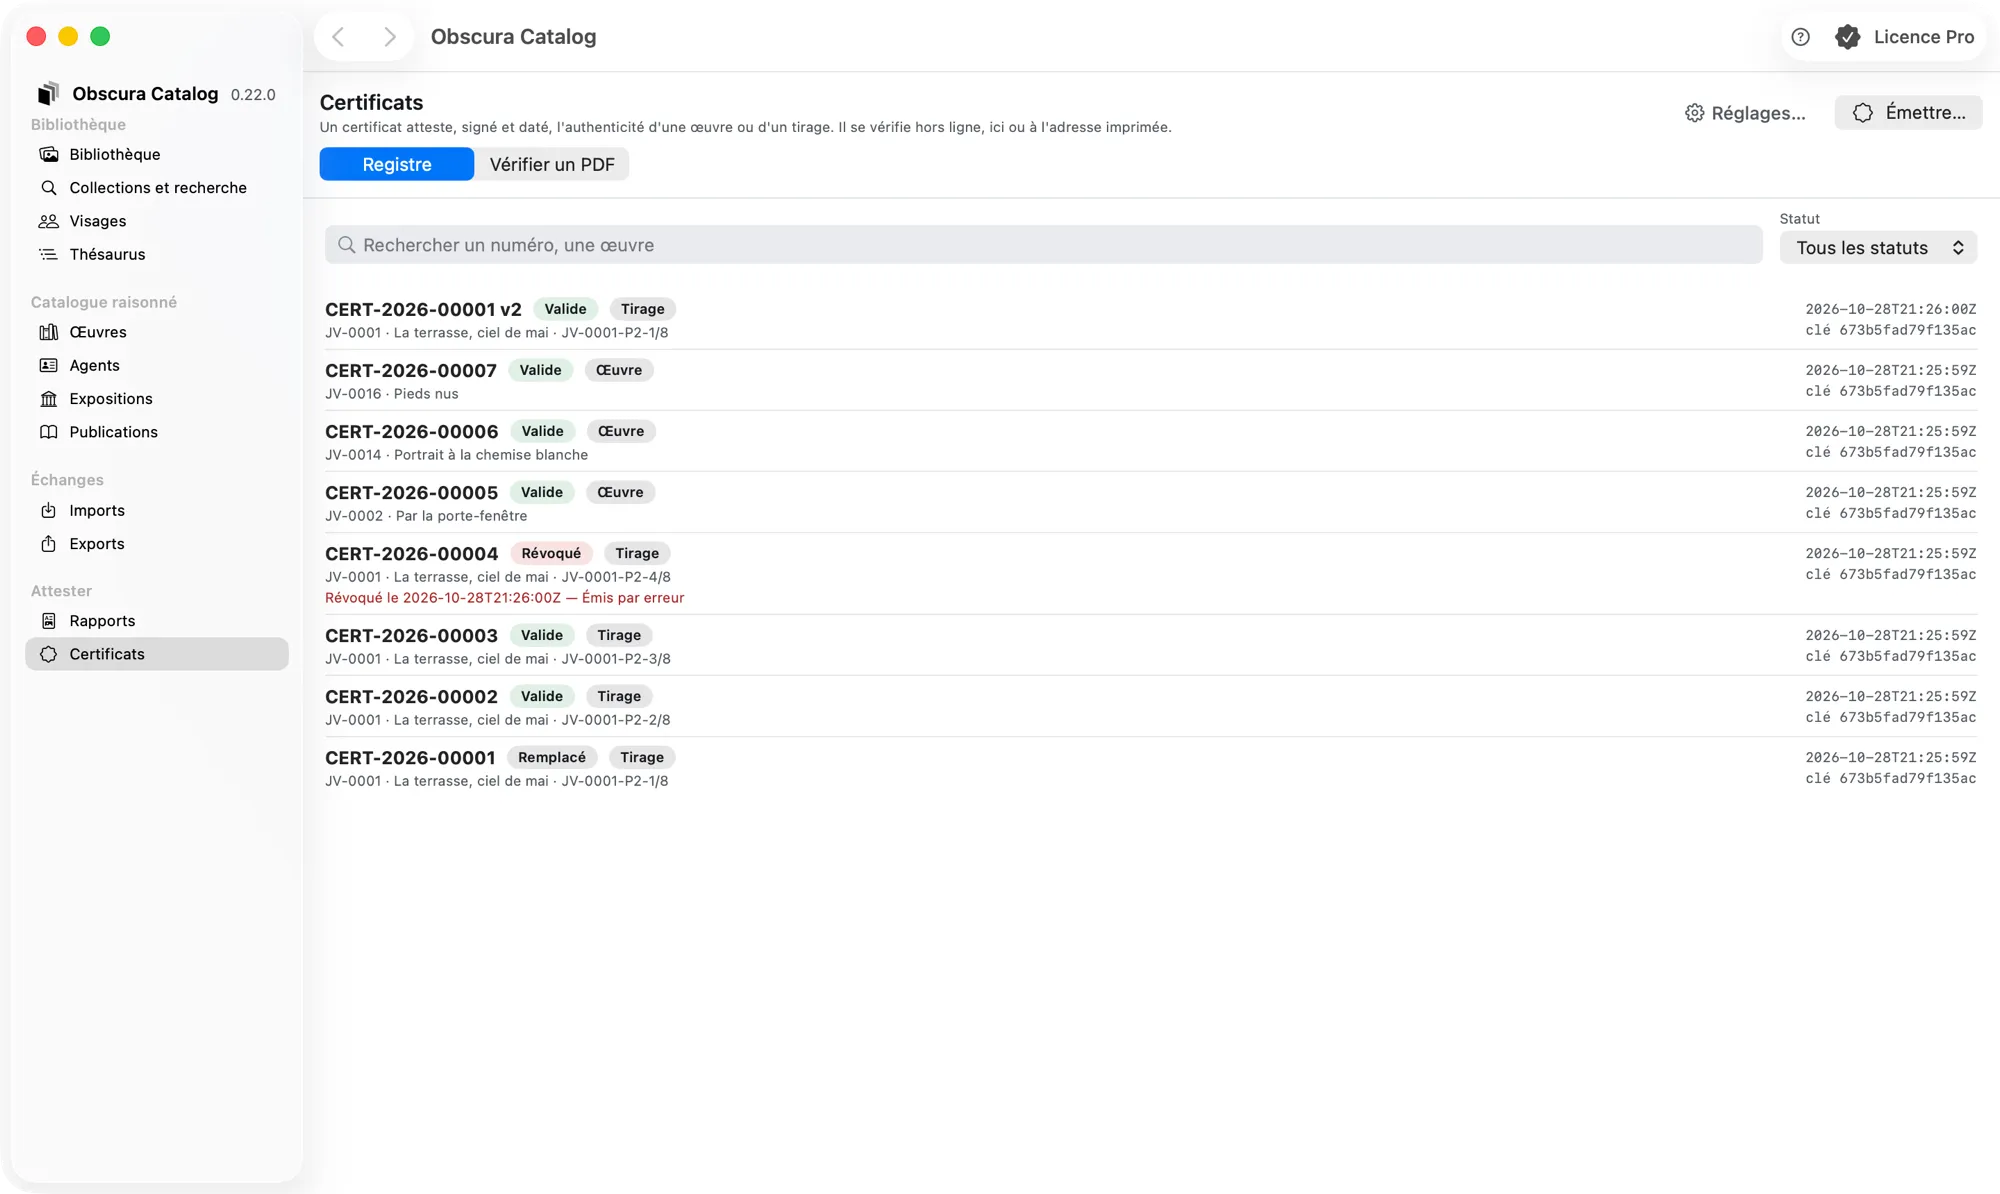
La section Certificats a trois vues : Registre, À revoir et Vérifier un PDF.
Émettre et réémettre sont possibles sans licence, dans la limite de 10 certificats (offre gratuite) ; toute formule payante émet sans limite. Les certificats se comptent sur ce Mac, toutes bibliothèques confondues, par numéro : une nouvelle bibliothèque ne remet pas le compte à zéro, une réémission garde son numéro et ne compte pas, un certificat révoqué reste compté. Vérifier un PDF, consulter le registre, révoquer et revoir restent libres (voir Licence et offre gratuite). Une fois les 10 certificats émis sans licence, Signer et émettre s’arrête avant toute signature et dit pourquoi.
Avant la première émission
Émettre… reste grisé tant que l’émission est bloquée. Catalog dit ce qui manque, dans l’ordre où le régler, et Ouvrir les réglages des certificats y mène (Réglages › Certificats) :
- une clé de signature sur ce Mac ;
- une sauvegarde de cette clé ;
- un émetteur ;
- l’adresse de publication de la clé publique : la vôtre, ou celle de l’annuaire des clés d’Obscura, qui l’héberge pour vous (voir L’annuaire des clés).
Les réglages des certificats
Ils sont dans Obscura Catalog › Réglages… › Certificats ; Réglages…, dans la section Certificats, y mène. Enregistrer (⌘S) applique les changements, Rétablir les abandonne ; la clé, elle, se crée, se sauvegarde et se restaure sur-le-champ :
- Clé de signature
- Créer la clé de signature — la clé est rangée dans le trousseau de macOS ; son Empreinte s’affiche ;
- Sauvegarder la clé… — choisissez une phrase de passe d’au moins 12 caractères, confirmez-la, puis enregistrez le fichier de sauvegarde, chiffré par cette phrase. Rangez le fichier et la phrase séparément : ensemble, ils permettent d’émettre en votre nom. Sans sauvegarde, l’émission est bloquée : perdre ce Mac empêcherait d’émettre de nouveaux certificats sous cette identité (les certificats déjà émis restent vérifiables avec la clé publique publiée) ;
- Exporter la clé publique… — enregistre le fichier de clé publique (
obscura-certificate-key.json), à publier à l’adresse indiquée plus bas. Il contient toutes les clés non compromises, actuelles et anciennes, pour que les anciens certificats restent vérifiables ; - Restaurer… — restaure une clé depuis une sauvegarde (nouveau Mac, clé perdue), avec la phrase de passe. La clé restaurée est d’abord installée dans le trousseau ; la clé actuelle, s’il y en a une, n’est retirée qu’ensuite, et les certificats qu’elle a signés restent vérifiables. Si le trousseau refuse l’installation, la clé actuelle reste en place, utilisable ;
- Annuaire des clés — Enregistrer la clé dans l’annuaire… publie la clé publique à une adresse d’Obscura, sans fichier à héberger (voir L’annuaire des clés) ; une fois la clé enregistrée, la date, l’Adresse publique et le Nom déclaré s’affichent ;
- Trousseau illisible — si le trousseau ne peut pas être lu (verrouillé, ou accès refusé à Obscura Catalog), la section Clé de signature le dit en rouge, avec Réessayer, et l’émission est bloquée : ce n’est pas « aucune clé ». Rien n’est modifié tant que la clé reste illisible : Catalog ne crée pas de nouvelle clé par-dessus, et refuse de restaurer une sauvegarde, car la clé actuelle ne pourrait pas être retirée et ses certificats ne seraient plus reconnus. Déverrouillez le trousseau ou autorisez l’accès, puis Réessayer.
- Émetteur — un agent du répertoire (créez-le d’abord dans Agents), et sa Qualité : artiste, ayant droit / succession, galerie, fondation, expert, musée.
- Préfixe des numéros — avec un exemple. Un numéro de certificat a la forme
<préfixe>-CERT-<année>-<numéro d'ordre>, par exempleSB-CERT-2026-00042; il est indépendant du numéro de catalogue de l’œuvre. - Adresses
- Adresse de la clé publique (https://…) — obligatoire : où vous publiez le fichier de clé publique, ou l’adresse de l’annuaire des clés, que l’enregistrement de la clé y inscrit. Elle est signée dans chaque certificat et ne pourra pas être corrigée après émission ;
- Adresse de vérification (facultative) — vide, c’est
catalog.obscuraflow.app/c, l’adresse permanente d’Obscura Catalog ; - Autorité d’horodatage RFC 3161 (facultative) — vide par défaut : l’émission ne fait alors aucun appel réseau, et le certificat indique que sa date est déclarative. Seule une adresse
https://est utilisable.
- Mentions — Mention légale et Recommandations de conservation, imprimées sur le certificat. Variables :
{{artist}},{{year}},{{issuer}}. Le texte est signé dans la langue où vous l’écrivez.
Enregistrer les conserve.
Une autre bibliothèque sur le même Mac
Les réglages des certificats appartiennent à la bibliothèque (certificate-settings.json, à côté de Catalog.sqlite) : ils la suivent dans ses sauvegardes et sur un autre Mac. Ce Mac retient en plus, dans les préférences de l’app, vos derniers réglages enregistrés et les sauvegardes de clé confirmées. Une nouvelle bibliothèque n’a donc pas à tout reparamétrer :
- Sauvegarde de la clé — la clé de signature est celle du trousseau de ce Mac, la même pour toutes vos bibliothèques. Une sauvegarde confirmée vaut pour cette clé (son empreinte) dans toutes les bibliothèques du Mac : la nouvelle bibliothèque la reprend, avec sa date. Une autre clé ne reprend rien, et une clé déclarée compromise dans une bibliothèque n’est reprise nulle part : elle ne signe plus dans aucune, la vérification ne la reconnaît plus dans aucune, et aucune ne la publie plus dans son fichier de clé publique.
- Repris de vos derniers réglages — une bibliothèque qui n’a pas encore de réglages de certificat part de vos derniers réglages : adresse de la clé publique, adresse de vérification, autorité d’horodatage, mentions, qualité et nom de l’émetteur. Le bandeau « L’émission est bloquée » propose alors Reprendre vos réglages…. Rien n’est écrit dans la bibliothèque avant Enregistrer.
- L’émetteur est proposé, jamais imposé — l’agent de la nouvelle bibliothèque qui porte exactement le même nom (aux majuscules, accents et ponctuation près, jamais un nom approchant) est présélectionné : Confirmer l’émetteur, ou choisissez-en un autre. Si plusieurs agents portent ce nom, choisissez-le dans la liste. Si aucun ne le porte, Créer la personne ou Créer l’organisation le crée dans Agents, ou choisissez un autre agent.
- Un préfixe de numéros propre à chaque bibliothèque — deux bibliothèques du même émetteur qui numérotent de la même façon produiraient deux certificats de même numéro. Le préfixe repris est donc remplacé par une proposition (
SBdevientSB2) : Utiliser ce préfixe, ou tapez-en un autre. Un préfixe déjà enregistré sur ce Mac ou dans la bibliothèque d’origine est refusé. - Reprendre les réglages d’une autre bibliothèque… (en bas de Réglages › Certificats) — choisissez le dossier d’une autre bibliothèque (celui qui contient
Catalog.sqlite) : ses réglages de certificat sont repris, aux mêmes règles pour l’émetteur et le préfixe. Un dossier sans réglages ou un fichier endommagé est refusé, et rien n’est repris.
Une bibliothèque dont les réglages nomment un émetteur absent de son répertoire (un fichier certificate-settings.json copié à la main) est bloquée sur l’émetteur ; le bandeau propose Confirmer l’émetteur….
L’annuaire des clés
L’annuaire des clés d’Obscura (à ne pas confondre avec l’annuaire des agents) publie votre clé publique pour vous, à une adresse que la page de vérification sait lire, https://keys.obscuraflow.app/catalog/iss_….json : vous n’avez plus de fichier à héberger. Il atteste qu’une clé a été enregistrée par le titulaire d’un compte Obscura, à une date, par une demande signée avec cette clé. Il n’atteste pas votre identité : le nom affiché est celui que vous déclarez, et la page de vérification le dit en ces termes.
- Enregistrer la clé dans l’annuaire… (Réglages › Certificats › Annuaire des clés) demande une clé de signature non compromise et une session ouverte dans Compte et licence, avec une licence active : la demande, signée par la clé (qui ne quitte jamais le Mac), est accompagnée de votre licence. La feuille dit ce qui deviendra public : la clé publique et son empreinte, la date d’enregistrement (et celle de la révocation, si la clé est un jour révoquée), et le nom déclaré, celui de l’émetteur de ces réglages, ou aucun. Enregistrer la clé l’envoie ; un e-mail part au titulaire du compte.
- L’état s’affiche ensuite : « Enregistrée dans l’annuaire le … », l’Adresse publique et le Nom déclaré. Il est gardé dans les réglages des certificats de la bibliothèque.
- L’adresse de publication : si Adresse de la clé publique est vide, elle prend l’adresse de l’annuaire, et l’émission n’est plus bloquée par l’adresse. Si une adresse y est déjà, Catalog demande : Utiliser l’adresse de l’annuaire ou Garder l’adresse actuelle (gardez alors le fichier de clé publique à jour à votre adresse). Les nouveaux certificats signent l’adresse retenue ; les certificats déjà émis ne changent pas, leur adresse est signée. Des réglages repris d’une autre bibliothèque et pas encore enregistrés ne sont modifiés que dans le formulaire : Enregistrer les conserve.
- Le nom de l’émetteur change : Catalog le signale (« Le nom de l’émetteur est … ; l’annuaire affiche … ») et propose Mettre à jour le nom…, après confirmation ; rien n’est envoyé sans votre accord. Un émetteur sans nom retire le nom affiché ; les clés, leurs dates et leur statut restent publiés.
- Sans réponse de l’annuaire (connexion coupée, service momentanément indisponible), Enregistrer la demande… écrit la demande signée dans un fichier, à déposer sur le site profil (
profil.obscuraflow.app, page Clés des certificats, Déposer une demande…). La demande porte un code à usage unique que délivre l’annuaire, valable 10 minutes : elle se prépare quand l’annuaire répond, et se dépose dans les 10 minutes. Sans aucune connexion, elle ne peut pas être préparée, et Catalog le dit. - Un refus se dit en clair : clé déjà enregistrée par un autre compte, licence inactive ou d’un autre produit, horloge du Mac décalée de plus de 10 minutes, trop de demandes en peu de temps, nom refusé (de 1 à 200 caractères, sans saut de ligne).
L’annuaire n’est interrogé que par ces actions : ni l’émission ni la vérification d’un certificat dans l’application ne l’appellent.
La vérification en ligne
Chaque certificat imprime l’adresse catalog.obscuraflow.app/c/<numéro>/<version> (et son QR code). Elle ouvre une page du site où l’on dépose le PDF du certificat : la vérification se fait dans le navigateur, le PDF n’est envoyé nulle part. La page contrôle l’empreinte du contenu signé, la signature et le numéro, puis cherche la clé publique à l’adresse de la clé publique signée dans le certificat et, par l’empreinte de la clé, dans l’annuaire des clés d’Obscura : deux lectures au plus (une seule quand l’adresse signée est déjà celle de l’annuaire), qui n’envoient que l’empreinte, publique. À part, comme sur toutes les pages du site, la mesure d’audience de Cloudflare (Cloudflare Web Analytics, sans cookie) peut se charger et envoyer à Cloudflare l’adresse de la page, donc le numéro du certificat, et des temps de chargement ; jamais le PDF ni le résultat. Elle n’a pas lieu pour les visiteurs servis par un centre de données Cloudflare de l’Union européenne. La page rend l’un de cinq verdicts : valide, signature invalide, certificat illisible, clé inconnue, version non prise en charge.
Pour que le verdict puisse être valide, la clé doit être publiée : soit enregistrée dans l’annuaire des clés, soit en ligne à l’adresse signée, servie en HTTPS avec l’en-tête Access-Control-Allow-Origin: * ; sinon la page répond « clé inconnue ». Une clé révoquée dans l’annuaire n’est jamais dite valide, même pour un certificat daté d’avant sa révocation. La page ne connaît pas le registre de l’émetteur : elle ne dit pas si un certificat a été révoqué. Seule l’application le sait (voir Vérifier un PDF).
Émettre un certificat
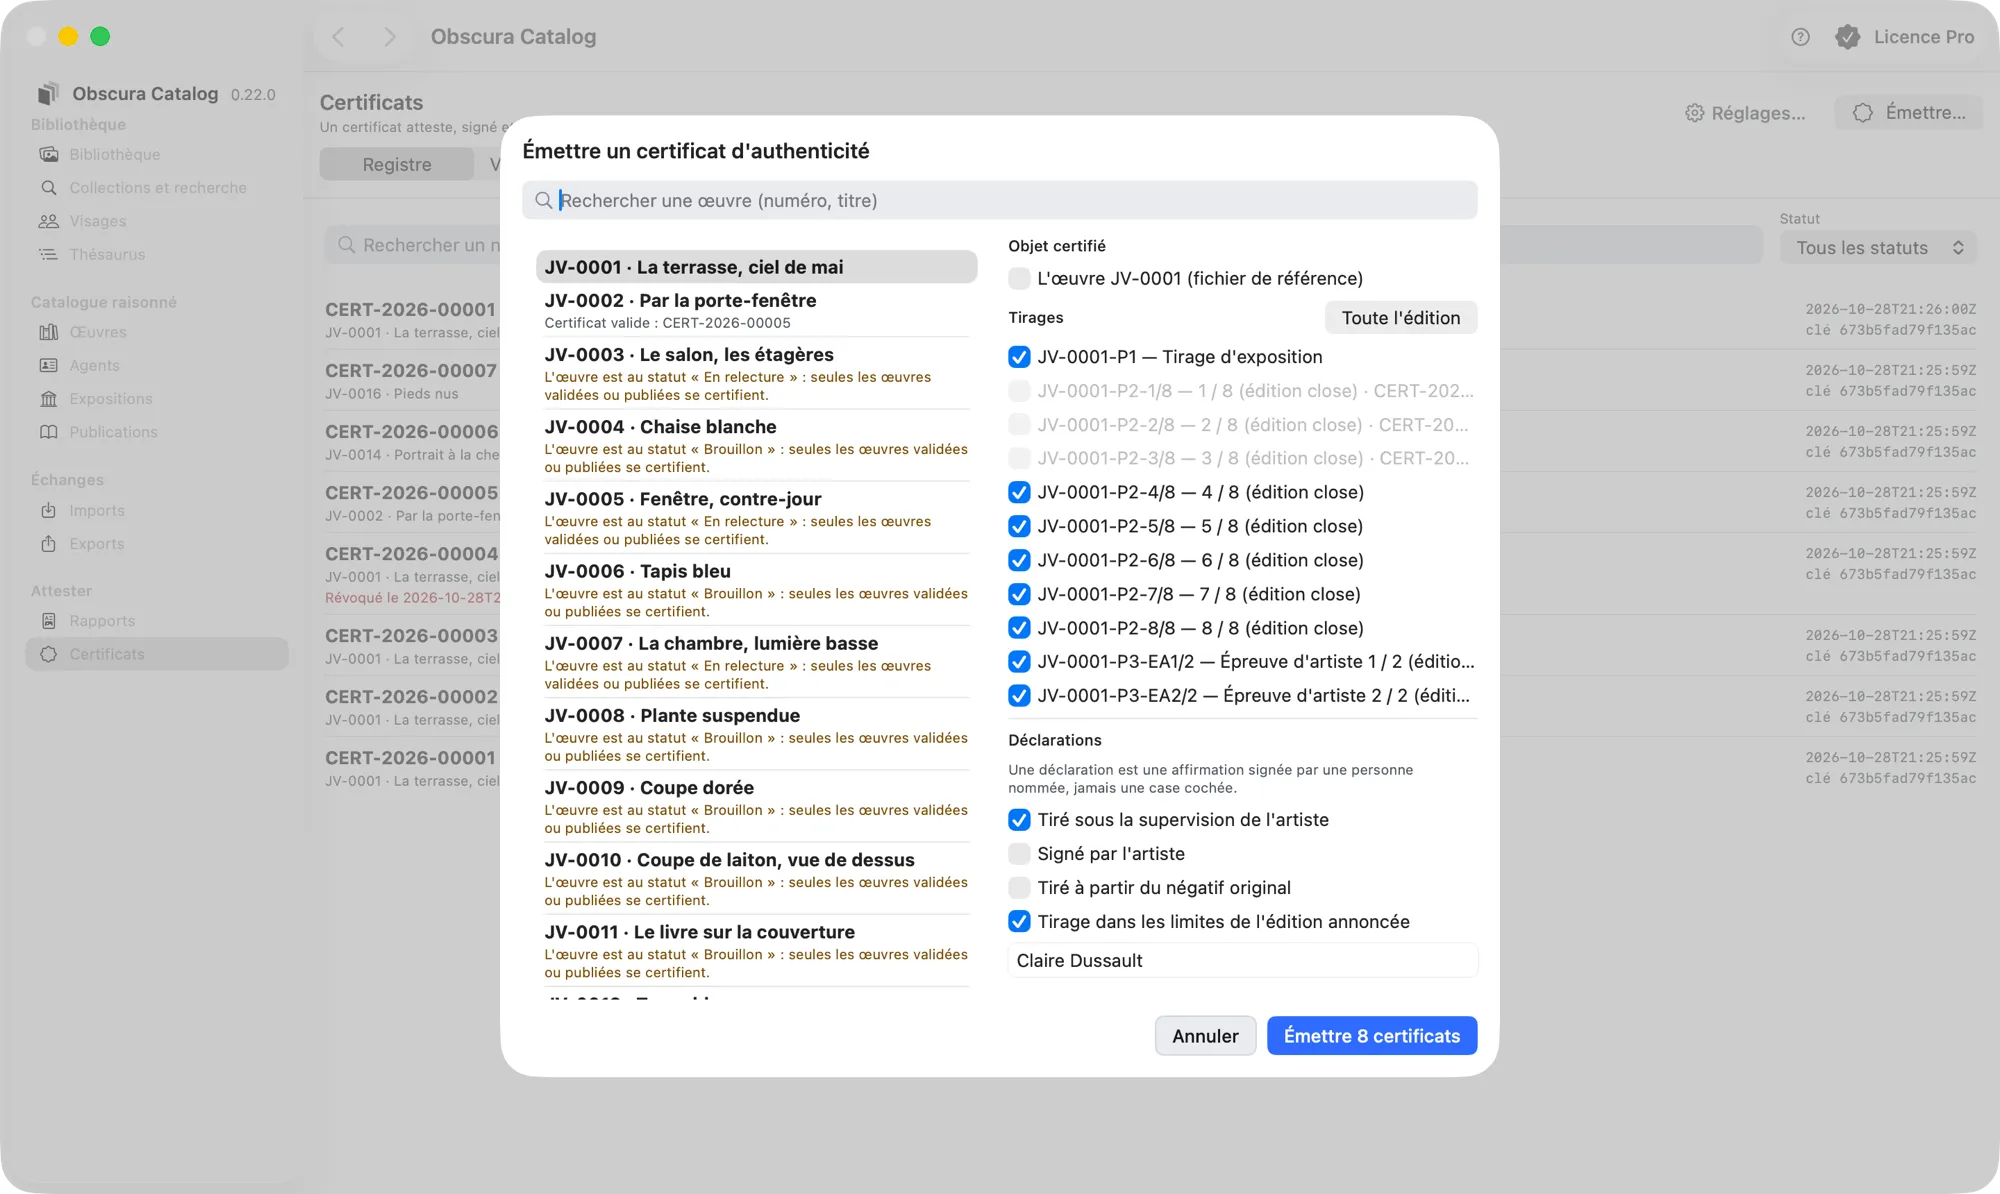
- Émettre… ouvre « Émettre un certificat d’authenticité ».
- Cherchez l’œuvre (numéro, titre) et choisissez-la. Une œuvre qui ne peut pas être certifiée le dit sous son titre.
- Sous Objet certifié, choisissez :
- L’œuvre numéro (fichier de référence) — le certificat qualifie l’œuvre à travers son image de référence ;
- et/ou un ou plusieurs Tirages ; Toute l’édition coche tous les tirages qui n’ont pas encore de certificat valide.
- Au besoin, cochez des Déclarations — tiré à partir du négatif original, tiré sous la supervision de l’artiste, signé par l’artiste, tirage dans les limites de l’édition annoncée — et indiquez le Déclarant (nom). Une déclaration est une affirmation signée par une personne nommée : sans déclarant, elle est refusée.
- Émettre (ou Émettre n certificats), puis Signer et émettre.
Chaque certificat est signé, numéroté et inscrit au registre. Un numéro émis ne se réutilise jamais. Plusieurs certificats émis ensemble le sont en tout ou rien : si l’un échoue, aucun n’est émis et aucun fichier ne reste.
Les PDF sont rangés dans le dossier Certificats de la bibliothèque, sous le nom <numéro>-v<version>.pdf. Si un PDF ne peut pas y être rangé une fois le certificat inscrit au registre (disque plein, droits), le certificat est bien émis : un avertissement le dit, avec Réessayer, et le PDF, déjà vérifié, attend dans le dossier ; Catalog réessaie aussi à chaque ouverture de la section.
Ce qui peut être certifié
Une œuvre se certifie si :
- elle est Validée ou Publiée ;
- elle a une attribution acceptée au rôle de photographe ;
- elle a un numéro de catalogue ;
- elle n’est pas confidentielle, et son photographe n’est pas un agent confidentiel.
Un objet n’a qu’un certificat valide à la fois : pour le corriger, réémettez-le plutôt que d’en émettre un second.
Ce que contient le certificat
Le certificat décrit l’œuvre (numéro, titre, auteur, attribution, date, technique, série, droits…), l’objet certifié (pour un tirage : numéro, édition, dimensions, procédé, tireur, signature et son texte tel qu’il est écrit sur le tirage, état…), le fichier source (nom, empreinte SHA-256, dimensions en pixels, profil colorimétrique), les déclarations, la provenance, les expositions et les publications, la généalogie (les fichiers de l’œuvre dans leur ordre physique, du négatif au tirage, puis les tirages de l’édition et les reproductions), les mentions, la signature (algorithme Ed25519, empreinte de la clé, adresse de publication de la clé, horodatage) et un code QR vers l’adresse de vérification.
Les provenances confidentielles et les agents confidentiels n’y figurent jamais (un tireur, une partie ou un lieu confidentiels sont absents, comme s’ils n’étaient pas renseignés). Aucun montant ne s’y imprime, ni le détenteur actuel, la localisation ou le prix d’un tirage, ni une note interne.
Les droits de l’œuvre y figurent, sur le certificat d’une œuvre comme sur celui d’un tirage : la mention de droits, puis chaque ligne de droits de l’œuvre, dans son ordre, avec l’ayant droit, la licence et les conditions de la licence. Ni l’échéance, ni les restrictions de reproduction, ni la note interne n’y entrent. Un ayant droit confidentiel n’est pas nommé : seule sa licence figure.
Le procédé, le tireur et le texte de la signature sont propres au tirage : le certificat d’une œuvre ne les porte pas. Les relations entre œuvres, les ventes aux enchères, les interventions de conservation, les documents et les emplacements n’entrent jamais dans le certificat.
Les versions du manifeste
Le contenu signé d’un certificat est son manifeste, dont le format porte un numéro de version. Depuis la version 0.19.0, Catalog émet des certificats de version 2, qui ajoutent au manifeste le texte de la signature et les lignes de droits. Les certificats émis avant gardent leur version 1 et restent valides tels quels : Catalog vérifie les deux versions, pour toujours. Un certificat de version 1 réémis devient un certificat de version 2.
La mise en page a aussi sa version, imprimée en pied de page (catalog-cert-v3, par exemple). Depuis la version 0.19.1, la phrase sous l’adresse de vérification dit ce que la vérification contrôle : la signature et l’accord de la page avec les valeurs principales du manifeste, le registre de l’émetteur attestant seul que le fichier est celui émis. Les certificats déjà émis gardent leur mise en page et leur phrase ; le manifeste, lui, ne change pas de format.
L’horodatage
Si une autorité d’horodatage est réglée, chaque certificat reçoit un jeton RFC 3161 qui atteste que sa signature existait à cette date (badge Horodaté au registre). Si l’autorité ne répond pas, rien n’est émis : réessayez, ou videz l’adresse de l’autorité pour émettre sans horodatage (la date est alors déclarative).
Le registre
Le Registre liste tous les certificats émis depuis cette bibliothèque, les plus récents d’abord, avec leur statut : Valide, Remplacé ou Révoqué. Rechercher un numéro, une œuvre et le filtre Statut réduisent la liste.
Clic droit sur un certificat : Ouvrir le PDF, Afficher dans le Finder, Vérifier ce PDF et, pour un certificat valide, Réémettre… et Révoquer….
Réémettre
Une erreur matérielle (une faute, une dimension) se corrige par une réémission : la nouvelle version garde le numéro, reprend l’état actuel du catalogue et ses déclarations ; la version précédente devient « Remplacé ». Confirmez avec Émettre la version n. Si le certificat a été révoqué ou remplacé entre-temps, la réémission est refusée et rien n’est émis : jamais un nouveau numéro à votre insu.
Révoquer
Révoquer… demande un motif, public, pris dans une liste fermée — émis par erreur, attribution rejetée, contrefaçon détectée, objet disparu, retrait juridique — et une précision facultative. Le certificat reste au registre, mais toute vérification dira qu’il est révoqué. Cette action ne s’annule pas. Une erreur de frappe ou d’édition ne justifie pas une révocation : réémettez.
Clé compromise
Clé compromise…, dans Réglages › Certificats › Clé de signature, ne sert que si une clé de signature a fuité. Pour la clé choisie, Catalog montre combien de certificats valides elle a signés. Révoquer… puis confirmez (« Révoquer 3 certificats ») : la clé est d’abord marquée compromise (plus d’émission, retirée du fichier de clé publique), puis chaque certificat valide qu’elle a signé est révoqué pour « Clé de signature compromise ». Ceux déjà révoqués gardent leur motif. Créez ou restaurez ensuite une autre clé.
Si la clé est enregistrée dans l’annuaire des clés depuis cette bibliothèque et que c’est celle de ce Mac, sa révocation part aussi vers l’annuaire : la page de vérification ne déclarera plus valide aucun certificat qu’elle a signé. Si l’annuaire ne répond pas, Catalog dit que la révocation y reste à faire, avec Révoquer la clé dans l’annuaire… (et, au besoin, Enregistrer la demande…). Une clé qui n’est plus dans le trousseau de ce Mac ne peut pas signer sa révocation : révoquez-la sur le site profil, page Clés des certificats.
À revoir
La vue À revoir recueille les certificats dont le fondement a changé : quand l’attribution de leur œuvre devient contestée (le certificat reste vrai mais imprécis : on le réémet d’ordinaire) ou rejetée (il n’a plus de fondement : on le révoque d’ordinaire). Rien n’est jamais révoqué automatiquement.
Décider… ouvre la décision : Réémettre, Révoquer ou Maintenir (le certificat reste tel qu’imprimé ; un motif est alors obligatoire), avec une note. Rouvrir remet une décision prise en attente.
Les certificats y arrivent d’eux-mêmes : dès qu’une attribution de photographe devient contestée ou rejetée (onglet Attributions de la notice, ou attribution par lot), les certificats valides de l’œuvre et de ses tirages passent dans À revoir.
Vérifier un PDF
Vérifier un PDF : choisissez (Choisir un PDF…) ou déposez un PDF. La vérification se fait hors ligne, sur ce Mac, et répond :
- sur la signature : Signature valide, Signature invalide : le document a été modifié, Signature intacte, clé inconnue (la clé n’est pas connue de cette installation), Manifeste illisible, Version de manifeste non prise en charge, ou Ce PDF ne contient pas de certificat ;
- sur la page : elle concorde, ou non, avec le manifeste signé ;
- sur le registre : valide, remplacé par une version plus récente, révoqué (date et motif), ou statut inconnu hors ligne pour un certificat émis ailleurs. Le registre ne parle que du document qu’il a émis : si la signature ne se vérifie pas, il n’est pas consulté (« Registre non consulté ») ; si le numéro y désigne un autre document (un autre manifeste, une autre clé), la vérification le dit, et rien n’est noté dans le journal des vérifications de ce certificat ;
- sur le fichier, pour un certificat de cette bibliothèque : il est celui émis, à l’octet près, ou il a été modifié depuis son émission (une mise à jour ajoutée au PDF, une page refaite) — alors ce n’est pas le document émis, même si son manifeste signé est intact ;
- sur l’horodatage : absent (date déclarative), valide, d’une autorité non reconnue par ce Mac, invalide ou illisible.
Avec le numéro, l’émetteur, la date d’émission, l’objet, l’empreinte courte de la clé et l’adresse de vérification, puis l’objet certifié tel que signé : pour un tirage, l’édition, l’exemplaire et les dimensions ; pour une œuvre, les dimensions. Comparez-les avec celles imprimées sur la page.
Le lien « Dans l’application, hors ligne »
Chaque certificat imprime aussi un lien obscura-catalog:cert/<numéro>/<version>. Cliqué (ou tapé dans un navigateur) sur un Mac où Obscura Catalog est installé, il ouvre Certificats › Vérifier un PDF sur ce numéro : ce que le registre de la bibliothèque ouverte en dit (valide, remplacé, révoqué, ou absent de ce registre), l’objet et la date d’émission. Un numéro seul ne prouve rien : choisissez ensuite le PDF du certificat pour vérifier sa signature et sa page.